オンプレミス クイックスタート (On-Premises Quick Start)
これは、何もない状態から実稼働するオンプレミス環境を構築するための最短パスです:社内ネットワーク内に 1 台の 管理サーバー (Admin Server) を配置し、管理ダッシュボード (Admin Dashboard) からライセンスシートを発行して、デスクトップアプリケーションがその管理サーバー経由でのみ Griptape Cloud と通信するように構成します。各端末(インスタンス)は cloud.griptape.ai ではなく管理サーバーを参照するため、管理すべきアウトバウンド(外部送信)ファイアウォール規則が 1 つに集約され、外部通信の監査を一箇所で行うことができます。
なお、各端末がすでに cloud.griptape.ai に直接アクセス可能であり、それが組織のセキュリティポリシー上問題ない場合は、この手順を行う必要はありません。
ステップ 1 から 4 は管理者が一度だけ行います。ステップ 5 から 7 はユーザーごとの展開作業です。
開始前の準備 (Before you start)
以下のものが必要です:
- 管理サーバーのバイナリ (The Admin Server binary) — エンタープライズ顧客向けに提供されます。Foundry のデモ申し込み窓口 に連絡して入手してください。
- 展開対象の組織(Organization)を所有する Griptape Cloud アカウント — 管理ダッシュボードは組織のオーナーにのみ表示されます。
- 社内ネットワーク内のホストマシン —
cloud.griptape.aiに対する HTTPS(ポート 443)のアウトバウンド通信が許可されており、作業用端末(ワークステーション)からそのリッスンポート(デフォルトは8080)にアクセスできるホスト。これ以外の Griptape Nodes 端末にインターネット接続は不要です。 - 管理作業用のインターネット接続端末 — 管理ダッシュボードは Griptape Cloud と直接通信するため、外部ネットワークから隔離されたオンプレミス端末からは操作できません(ステップ 1 参照)。
1. Griptape Cloud API キーの作成 (Create a Griptape Cloud API key)
管理サーバーを起動するには Griptape Cloud API キー が必要です。これはステップ 5 でユーザーに発行する ライセンスキー (License key) とは異なります:API キーは管理サーバー自体を Griptape Cloud に対して認証するためのもので、一度だけ作成し、ユーザーシートではなく管理者自身に属します。
キーは 管理ダッシュボード (Admin Dashboard) から取得するため、まだ何もインストールする必要はありません — インターネットに接続された任意のブラウザから Web エディタにサインインしてください。すでにデスクトップアプリケーションを起動している場合はそれを使用しても同様です(どちらも同じインターフェースを使用します)。
- Login or Sign-Up からサインインします。展開対象の組織のオーナーである必要があります。
- 管理ダッシュボード (Admin Dashboard) を開きます:
- Web エディタ — 左下隅のユーザーメニュー。ダッシュボードがエディタ画面に置き換わります(Back to Editor で戻れます)。
- デスクトップアプリ — 右上隅のプロフィールメニュー。ダッシュボードが専用ウィンドウで開きます。
- ダッシュボードは License Keys 画面で開きます。まだシートを発行する段階ではないため、ライセンス一覧テーブルは無視し、上部の統計バーにある API Keys タイルをクリックします。
- キーを作成します。その値は 一度だけ 表示されます — 直ちに安全な場所にコピーしてください。
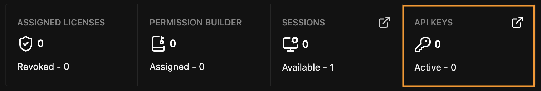
このキーはユーザーリクエストのパス上では使用されません。オペレーターが Griptape 組織を正当に所有していることを確認するためだけに使用されます — ユーザーのアプリケーションは引き続き独自の Authorization ヘッダーを送信し、管理サーバーはそれをそのまま転送します。
2. 管理サーバーのインストール (Install the Admin Server)
用意したホスト上でアーカイブを展開(解凍)します。以下が含まれています:
server— 実行バイナリconfig.example.yaml— コピーして編集・利用できる設定テンプレートREADMEおよびLICENSE
3. 管理サーバーの設定 (Configure the Admin Server)
設定が必須なのは API キーの環境変数のみです:
export GT_CLOUD_API_KEY="gt-..."
サーバーは起動時にこのキーを検証し、キーがない場合は起動しません。設定ファイル側で指定するのは「キーを読み取る環境変数名」のみであり、キー自体の文字列を設定ファイルに直接記述することは決してありません。
設定ファイルは オプション(任意) です。設定ファイルなしで ./server を実行しても問題なく起動します — config.yaml が存在しないことはエラーではなく、サーバーは組み込みのデフォルト値と環境変数のオーバーライドを採用します。デフォルト値のままで問題ない場合は、ステップ 4 へ進んで起動してください。
デフォルト値を信頼する前にバージョンを確認してください
./server -version を実行してください。設定ファイルなしで安全に起動できるのは、管理サーバー バージョン 0.3.0 以降です。それより前のバージョンでは read_timeout と write_timeout のデフォルトが 30s に設定されており、ストリーミング応答が途中で切断されてしまいます — 代替の設定値については 管理サーバー: 設定 を参照してください。
設定を変更する場合は、最初から作成するのではなく同梱のテンプレートをコピーして編集してください:
cp config.example.yaml config.yaml
設定は次の優先順位で解決されます:組み込みのデフォルト値、設定ファイル、環境変数。環境変数が常に最優先されます。
ファイルには server、upstream、logging、forwarding の 4 つのブロックがあります。各設定キーの詳細、デフォルト値、および対応する環境変数については、管理サーバー: 設定 を参照してください。
4. 起動と検証 (Start and verify)
./server                      # デフォルト値 + 環境変数のオーバーライドで起動
./server -config config.yaml  # 作成した設定ファイルを使用して起動
サーバーは標準出力(stdout)と標準エラー出力(stderr)にログを出力します。ログファイルは自動生成されないため、ファイルが必要な場合はストリームをリダイレクトするか、システムサービスマネージャー(systemd など)で収集してください。
サーバーが稼働しているか確認します:
curl http://<admin-server-address>:8080/health
# {"status":"ok"}
API キーが見つからないか無効である場合、またはアップストリーム(Cloud 側)に到達できない場合、サーバーは理由をログに出力してリクエストを待ち受けずに終了します。設定上の問題はすべて起動時に判明します。
5. ライセンスキーの発行 (Issue license keys)
管理ダッシュボード に戻り、License Keys → + Create License Key を開きます:
- License Name(s) — 1 シートにつき 1 つの名前。複数の名前を入力すると、1 回の操作で一括作成できます。
- License Type — エディタを使用する人間のユーザー向けには
Interactive、自動化スクリプトなどでの利用にはHeadless。これは作成後に 変更できません。 - Expiration Date — 有効期限(必須)。1 〜 730 日の間で指定します。
- Access Groups — この時点で適切なアクセスグループにキーを追加します。
各トークンは 一度だけ 画面に表示されます。コピーして該当ユーザーに配布してください。トークンを紛失した場合は、そのライセンスの Reissue(再発行) を使用して新しいトークンを生成します。
シートが実行できる操作(使用可能なライブラリ、ノード、プロジェクト、モデルなど)を制限したい場合は、サイドバーの該当セクションで パーミッションテンプレート (Permission Templates) と アクセスグループ (Access Groups) をあらかじめ作成しておいてください。キーの作成時に両方を割り当てることができ、後から修正するよりも効率的です。Griptape にはそのまま適用できる読み取り専用のマネージドテンプレートも用意されています。管理ダッシュボード: パーミッションエディタ を参照してください。
6. 各端末への Griptape Nodes の展開 (Roll out Griptape Nodes to workstations)
各ユーザー端末に デスクトップアプリケーション をインストールします — インストール手順 を参照してください。
この運用ではデスクトップ版が必須であり、Web 版は使用できません。Web エディタは Cloud ホスト型であり、Cloud リレーを介してエンジンと通信するため、オンプレミスの通信経路とは一致しません。オンプレミス展開では、エンジンと直接 WebSocket 接続するデスクトップアプリケーションを使用します。Web エディタは管理者がキーを発行するツールとしては問題ありませんが、現場のクリエイター向けエディタとしては使用しません。
これらの端末にインターネットアクセスは 不要 です。管理サーバーにネットワーク到達できれば十分です。
各ユーザーに以下の 2 つの情報を伝えます:
- ユーザー個別のライセンストークン
- 管理サーバーのアドレス(例:
http://admin.internal.example.com:8080)
7. 各端末でのアクティベーション (Activate on each workstation)
- デスクトップアプリケーションを起動します。
- ログイン画面でサインインする代わりに、Activate with a License をクリックします。
- License Key フィールドにトークンを貼り付けます。
- Griptape Server Endpoint で、
https://cloud.griptape.aiを管理サーバーのアドレスに置き換えます。このステップにより、通信がオンプレミス環境に向けられます。 - Activate License をクリックします。
エンドポイントとライセンスの両方が保存・記憶されます。次回以降のログイン時には、Saved licenses からキーを選択できます。このフローのスクリーンショットについては、管理サーバーの利用 (Using the Admin Server) を参照してください。
ライセンスでアクティベートされたユーザーにはエディタのみが表示されます。アクティベーションによって作成されるセッションには関連付けられた Cloud アカウントが存在しないため、これらのユーザーに管理ダッシュボードが表示されることはありません。
トラブルシューティング (Troubleshooting)
管理ダッシュボードのメニュー項目が表示されない。 Cloud アカウントではなくライセンスキーでサインインしているか、所有していない組織がアクティブになっています。Login or Sign-Up からサインインし、組織スイッチャーを確認してください。
その他、502 エラー、403 {"error":"path not permitted"}、起動エラー、アップロード失敗、アクティベーションの不具合については、以下で網羅されています:
- 管理サーバー: トラブルシューティング — 管理者・運用側
- 管理サーバーの利用: トラブルシューティング — ユーザー側のアクティベーション
関連ドキュメント (Related)
- インストール: Griptape Nodes のセットアップ
- 管理サーバー: 設定、環境変数、トラブルシューティング
- 管理ダッシュボード: ライセンスキー、アクセスグループ、パーミッションテンプレート
- 管理サーバーの利用: エンドユーザーのアクティベーション手順
- アーキテクチャ: オンプレミス構成: 管理サーバーの配置構造